Souveraineté des données de santé : les enjeux clés pour protéger et valoriser les données des citoyens
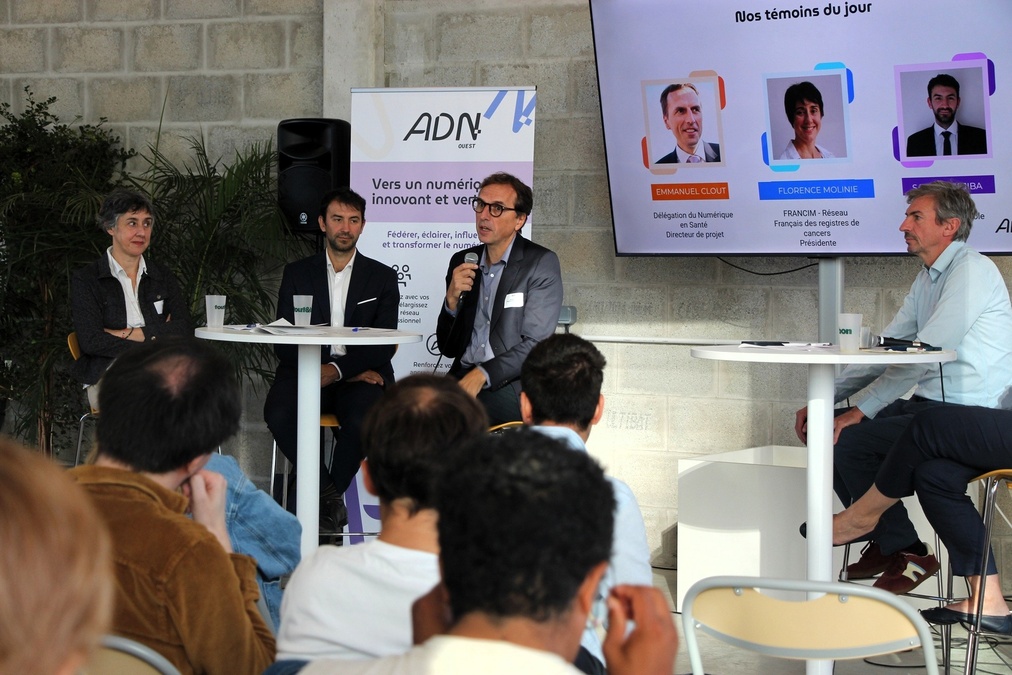
Comment protéger les données de santé des citoyens tout en favorisant la recherche et l'amélioration des soins ? Entre impératifs de partage et exigences de souveraineté, trois experts partagent leur vision des défis actuels et des solutions concrètes pour concilier innovation et protection.
L'enjeu : pourquoi les données de santé sont au cœur d'un double impératif
Les données de santé constituent aujourd'hui un patrimoine stratégique. Elles sont essentielles pour améliorer la qualité des soins, accélérer la recherche et renforcer la surveillance sanitaire. Pourtant, leur gestion soulève des questions cruciales : comment les partager efficacement tout en garantissant leur protection face aux risques de cyberattaques et aux lois extraterritoriales ?
Cette tension entre ouverture nécessaire et protection indispensable définit le concept de souveraineté des données de santé. Elle concerne tous les acteurs : établissements de santé, chercheurs, éditeurs de logiciels, hébergeurs, et bien sûr les citoyens eux-mêmes.
L'approche : trois niveaux de partage des données
1. Du soin vers la recherche : transformer les données primaires
Le premier niveau de partage concerne les données de soin collectées par les établissements de santé, les laboratoires et l'Assurance Maladie. Ces données, initialement destinées à la prise en charge des patients, sont ensuite transformées par les chercheurs en bases de données structurées exploitables pour la recherche épidémiologique.
En France, le Système National des Données de Santé (SNDS) centralise ces informations de manière pseudonymisée. Il est accessible aux chercheurs via la Plateforme des Données de Santé (PDS), selon des règles strictes définies par la CNIL.
"Les données de soin remontent dans une seule base de données française pseudonymisée. C'est une richesse considérable pour la recherche, mais l'accès reste très encadré." — Dr Florence Molinié
2. Entre chercheurs : mutualiser pour enrichir
Les équipes de recherche construisent des bases de données spécifiques (registres de cancers, cohortes de patients) qu'elles partagent ensuite avec d'autres chercheurs. Cette mutualisation est essentielle : aucune équipe ne dispose seule de toutes les compétences ou idées de recherche nécessaires.
Les registres de cancers, par exemple, partagent leurs données à trois niveaux : national (base française unique), européen (système de surveillance européen du cancer) et international (Centre International de Recherche sur le Cancer à Lyon).
3. Pour les patients : faciliter la coordination des soins
Mon Espace Santé, le "carnet de santé numérique gratuit, universel et souverain", illustre le troisième niveau de partage. Cet outil permet aux patients de centraliser leurs données médicales tout au long de leur vie et d'améliorer la coordination entre professionnels de santé.
Aujourd'hui, 40 % des dossiers sont activés et 20 millions de documents ont été déposés en août 2026. Environ 50 % des lettres de liaison à la sortie d'un établissement sont désormais envoyées dans Mon Espace Santé, et 36 000 médecins de ville l'ont consulté en août 2026.
Points de vigilance : entre cybersécurité et souveraineté
La menace des lois extraterritoriales
Le principal risque identifié concerne les lois américaines extraterritoriales : le Cloud Act et le FISA Act. Ces textes permettent à un tribunal ou à une agence de renseignement américaine d'imposer à un fournisseur de cloud d'extraire des données, même si elles sont hébergées en Europe.
Pour y répondre, la France a renforcé la certification Hébergeur de Données de Santé (HDS). Depuis 2023, les 411 hébergeurs certifiés doivent désormais exposer clairement les risques de transfert dans leurs contrats et garantir la localisation des données dans l'Union européenne.
"On a obligé tous les acteurs à exposer ces risques et à expliquer comment ils s'en protégeaient. C'est une avancée majeure pour la transparence." — Emmanuel Clout
La dépendance aux acteurs nord-américains
Les établissements de santé et métropoles affichent aujourd'hui plus de 80 % de dépendance vis-à-vis des solutions nord-américaines (Microsoft, Oracle, VMware). Cette dépendance pose des problèmes de souveraineté financière : certains contrats ont vu leurs tarifs augmenter de 30 à 50 % en quelques années, sans évolution des services.
"On est très captifs, parce qu'on nous fait croire qu'il n'y a pas d'alternative depuis des années. Les alternatives existent, il y en a qui marchent vraiment très bien, mais on ne les connaît pas beaucoup." — Samuel Rejiba
Des alternatives européennes émergent, notamment via des solutions open source et des hébergeurs souverains qualifiés SecNumCloud. Mais la migration prend du temps : entre 350 et 450 applications coexistent dans un CHU moyen, et chaque transition nécessite du développement, de la formation et des budgets dédiés.
Le shadow IT et les usages non maîtrisés
Un autre risque concerne le shadow IT : l'utilisation par les professionnels de santé de solutions non validées (ChatGPT, WhatsApp) pour échanger des informations médicales. Ces pratiques, souvent motivées par la recherche d'efficacité quand il n’y a pas de solution sécurisée installée, contournent les dispositifs de sécurité et exposent les données à des fuites.
Recommandations actionnables
Pour les établissements de santé et collectivités
Réaliser un inventaire des dépendances : identifier les périmètres critiques où la souveraineté est non négociable (virtualisation, bases de données, messagerie).
Intégrer des critères de souveraineté dans les marchés publics : valoriser les hébergeurs certifiés HDS souverains et les solutions open source.
Former les équipes techniques et médicales aux enjeux de cybersécurité et de souveraineté numérique.
Pour les chercheurs
Privilégier les hébergeurs certifiés HDS de niveau élevé, idéalement souverains, pour garantir la conformité RGPD.
Anticiper les délais d'accès aux données : prévoir 12 à 24 mois pour les croisements avec le SNDS.
Mutualiser les infrastructures de recherche : s'appuyer sur les CHU certifiés HDS ou les plateformes de l'Inserm.
Pour les éditeurs et startups
Adopter dès maintenant une stratégie d'hébergement souverain : les exigences réglementaires se renforcent (règlement européen des données de santé).
Développer des API et interfaces HL7/FHIR pour faciliter l'interopérabilité avec les systèmes hospitaliers.
Sensibiliser les utilisateurs aux bonnes pratiques de sécurité et au consentement des patients.
Pour aller plus loin
Souveraineté numérique : 5 enseignements d'un parcours en entreprise
Souveraineté numérique : comment reprendre le contrôle face aux dépendances technologiques
4e Journée du Numérique Responsable : entre lucidité et engagement collectif
[PODCAST] Souveraineté numérique : sortir de notre dépendance aux GAFAM, quelles stratégies ?
[PODCAST] Arno Pons, de la dépendance subie à la robustesse choisie